
サイト内の現在位置


「NetMeister」とは?
NetMeister(ネットマイスター)は、顧客単位・拠点単位でネットワーク機器の管理が可能なクラウド型のサービスです。
対象のUNIVERGE IX/WAシリーズをご使用の方なら「無料」でご利用いただけます。

遠隔で拠点に設置された機器の状態が把握でき、運用管理が効率的に行えます。

クラウド上で状況確認ができ、管理者の負担を大幅に削減

多彩な管理画面で体系的な管理を実現
ネットワーク全体の正常・異常の状況確認と最新のアラーム一覧が確認できます。

拠点に設置されたNetMeister対応機器の一覧、地図による拠点位置の確認ができます。また拠点ごとにメモを残すこともできます。

装置ごとにファームウェアバージョンやIPアドレスの確認やコンフィグフファイルのダウンロード、ファームウエア更新などのアクションが可能。


2026年9月24日 NetMeister Ver 18.0 がリリースされました
NetMeisterは、こんなお悩みをお持ちの、こんな方におすすめします!


NetMeister Ver18.0 の新機能NEW
端末認証、閉域網管理、運用自動化の機能強化が主要アップデートです。
| No | 追加機能・改善内容 | NetMeister Prime | 機能提供時期 | UNIVERGE IX-Rシリーズ | UNIVERGE QX-Sシリーズ | UNIVERGE QX-Wシリーズ |
|---|---|---|---|---|---|---|
| 1 | 認証管理機能の拡張(端末認証の追加) 端末認証の導入/運用を効率化 |
○ | 未定 ※1 | - | ○ ※2 | ○ ※3 |
| 2 | NGN閉域網コントロール機能のUNIVERGE QXシリーズ子機対応 閉域網でもUNIVERGE IX-Rシリーズ / UNIVERGE QXシリーズ をクラウド管理 |
○ | 2026年10月下旬 ※1 |
○ | ○ ※4 | ○ ※5 |
| 3 | APIサービス対応 ネットワーク運用の自動化 |
○ | 2026年9月24日 | - | - | - |
| 4 | その他(現行機能の使い勝手向上) | - | 2026年9月24日 | - | - | - |
- ※12026年10月20日以降、対象装置の対応ファームウェアがリリースされ次第利用可能
- ※2UNIVERGE QX-S4200G/S4300X/S4800X
- ※3UNIVERGE QX-W1230/W1240/QX-W2310AC/QX-W2330AC
- ※4UNIVERGE QX-S1100G/QX-S3400F/QX-S4100G/QX-S4200G/QX-S4300X/QX-S4500G/ QX-S4800X/QX-S5100G/QX-S5300G/QX-S5600G
- ※5UNIVERGE QX-W610/QX-W1100シリーズ/QX-W1200シリーズ/QX-W2120AC/QX-W2230AC/QX-W2310AC/QX-W2330AC
認証管理機能のアップデート(Ver17.0⇒Ver18.0)
Ver18.0では証明書認証(EAP-TLS)と証明書ライフサイクル管理に加え、セルフサービス機能による運用効率化を実現します。
| NetMeister機能 | UNIVERGE IX-Rシリーズ | UNIVERGE QXシリーズ |
|---|---|---|
| 認証方式 | EAP-PEAP | EAP-TTLS、EAP-PEAP、EAP-TLS(New) |
| 認証サーバー | 〇 | 〇 |
| 認証クライアント | 〇 | 〇 |
| 対応機種と最大ユーザー数 | UNIVERGE IX-R2520:1,200 UNIVERGE IX-R2530:1,200 UNIVERGE IX-R2610:1,200 UNIVERGE IX-R2510:1,200 |
UNIVERGE QX-S4200G/S4300X/S4800X:1,024 UNIVERGE QX-W1230/W1240:1,200 UNIVERGE QX-W2310AC:7,680 UNIVERGE QX-W2330AC:30,720 |
| クライアント証明書の発行/失効管理 | - | ○(New) |
| 外部証明書のインポート | ○(New) | ○(New) |
| セルフサービス機能 | ○(New) | ○(New) |
- ※(New)がVer18.0での追加機能
認証管理機能の拡張(UNIVERGE QXシリーズ 認証サーバーのEAP-TLS対応)端末認証の導入/運用を効率化
Ver17.0ではID/パスワード認証のみ対応していましたが、 Ver18.0からデジタル証明書認証に対応するため、なりすましや私有端末からの不正アクセスを防止し、セキュリティリスクを低減することができます。
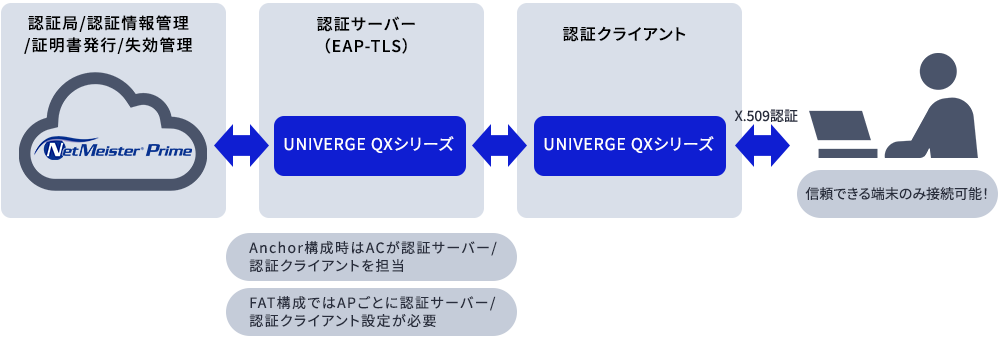
利用の流れ
- ①認証サーバー(EAP-TLS)への設定
- ②ユーザー認証情報の設定
- ③クライアント証明書の発行 / 配布 /(必要に応じて)失効
証明書の配布について:
- 認証情報の配布はNetMeisterではなく管理者から行われます。
- ユーザー認証管理機能で登録した各ユーザーへクライアント証明書を発行することができます。(メールアドレス必須)
- クライアント証明書の発行は、NetMeisterの管理権限を有するアカウントからのみ実施できます。
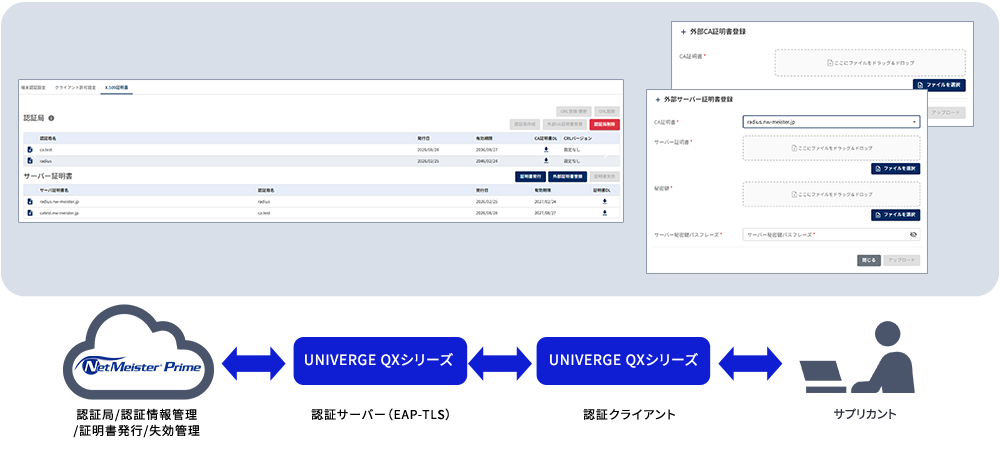
① 認証サーバー(EAP-TLS)への設定
お客さま環境にある既存証明書基盤と連携することができるため、証明書認証を柔軟に構築することができます。
- これまで通りCA証明書/サーバー証明書/秘密鍵が生成可能なことに加え、Ver18.0から外部証明書のインポートに対応しました。
- 外部証明書の取り込み設定について、既存の「証明書発行」タブから外部CA証明書をインポートすることができます。
サーバー証明書やCRL(証明書の失効リスト)は外部CA証明書に紐づけて登録します。
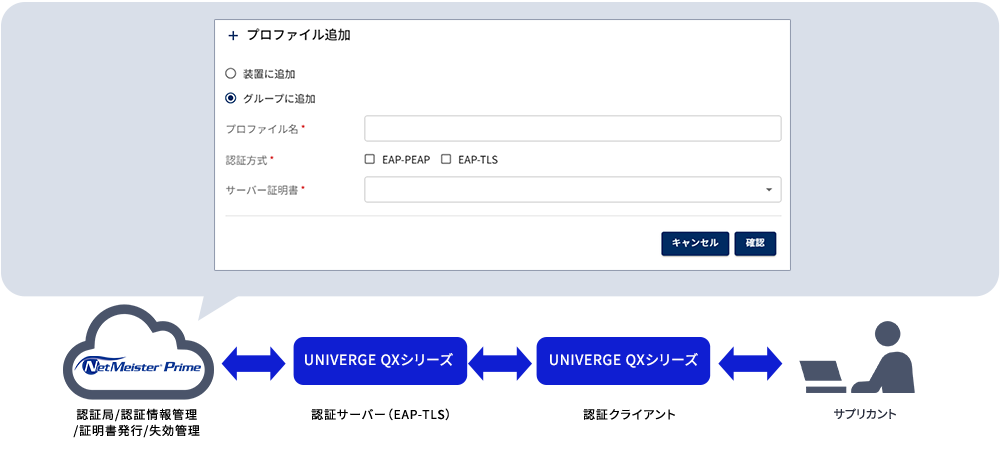
プロファイルの設定
複数ユーザーで共通の認証設定を利用することができるため、証明書認証の導入・運用負荷を軽減します。
- Ver17.0では装置ごとの設定しかサポートしておりませんでしたが、Ver18.0ではグループ共通プロファイルを利用することができるようになります。
- UNIVERGE IX-Rシリーズとは異なり、プロファイルの自動更新は行われず、各装置への更新が必要になります。
- ※UNIVERGE QXシリーズでは従来の装置ごと固有のプロファイルを編集することもできますが、EAP-TLSの設定はグループ共通プロファイルからのみサポートします。
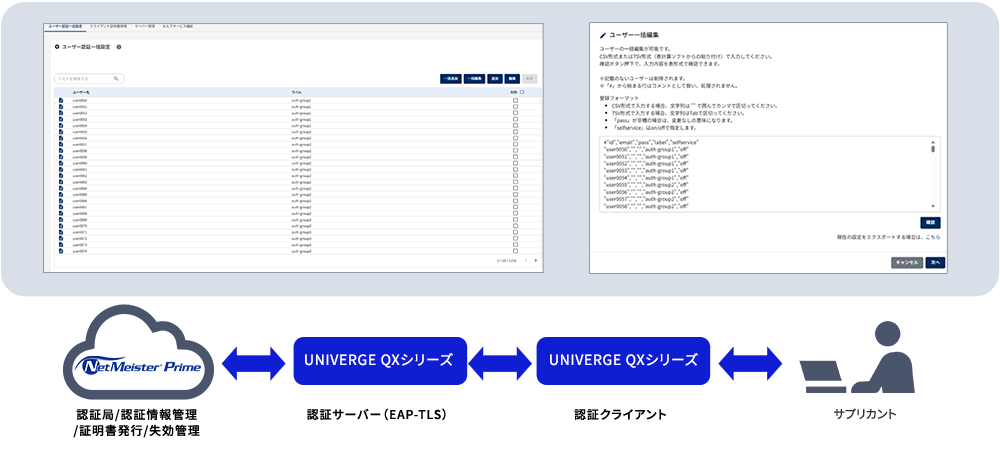
② ユーザー認証情報の設定
認証情報の追加・編集
証明書認証の運用を利用者自身で完結できるようにします。
- Ver17.0との違いについて
- メールアドレスが設定できるようになりました。
メールアドレスは、クライアント証明書の発行やセルフサービス機能のユーザー確認で使用されます。 - セルフサービス機能を利用できるようになりました。
ユーザーごとにセルフサービス機能の有効/無効を切り替えることができます。
- メールアドレスが設定できるようになりました。
(補足)セルフサービス機能について
利用者自身のパスワード変更やクライアント証明書の発行に対応するため、認証運用の負荷を軽減します。
- パスワードの変更やクライアント証明書の発行をネットワーク利用者が実施できる機能です。
- メールアドレスを用いた認証を採用しており、ユーザーIDごとにメールアドレスの登録が必須となります。
- 下記が実行可能です。
- ネットワーク利用者の認証情報の更新(メールアドレス/ユーザーIDを本人確認に使います)
- EAP-PEAP、EAP-TTLSで使用するパスワードの変更URLの発行
- EAP-TLSで使用するクライアント証明書の発行(発行する証明書の有効期間はURLの生成時に指定されます)
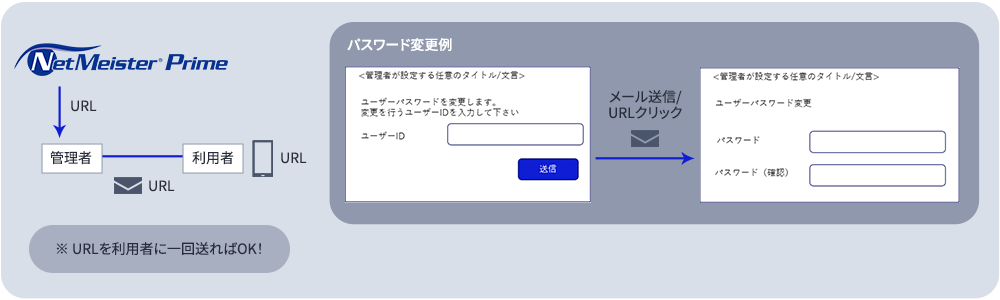
パスワード変更の反映には最大1時間かかる場合があります。UNIVERGE QXシリーズはNetMeisterから設定反映(更新する/一括更新)の実施を推奨します。 UNIVERGE IX-Rシリーズは自動で反映されます。
③ クライアント証明書の発行
従来は証明書作成ツールやCAサーバを使って個別に証明書を発行する必要がありましたが、Ver18.0からNetMeister上のユーザーを選んで簡単に発行することができます。
- ユーザーごとにクライアント証明書を発行することができます。
証明書の発行は「証明書発行」モーダルから行います。クライアント証明書を発行したいユーザー名を一覧から選択して有効化することで発行できます。ユーザーごとに2件まで発行可能です。また、証明書の有効期限が切れた場合、再度発行することができます。
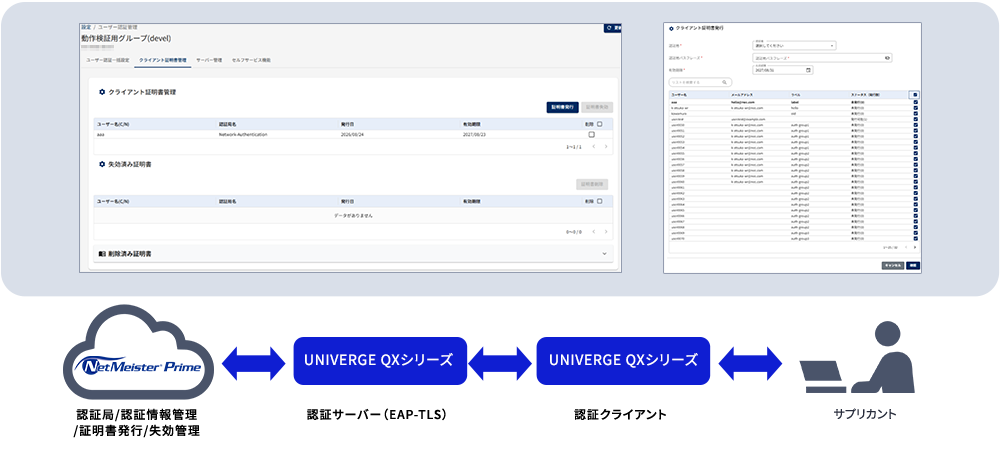
(補足)クライアント証明書について
NetMeisterでクライアント証明書の発行と失効管理ができるようになりました。クライアント証明書の運用をNetMeisterに集約することで管理工数を削減できます。
| NetMeister機能 | 仕様 | 備考 |
|---|---|---|
| 管理可能な認証局数 | 最大2件 | NetMeister独自CA、外部CA合わせて2件まで |
| 独自CA機能 | サーバー証明書の発行 クライアント証明書の発行 クライアント証明書の失効管理 |
CRLの配布は装置のみに行います。 ダウンロードはできません。 |
| クライアント証明書の発行 | 最大発行件数:2,400件 最大有効期限:7年 |
発行済みのクライアント証明書の総数で カウントするため、失効済み証明書も 上限数に含まれます。 |
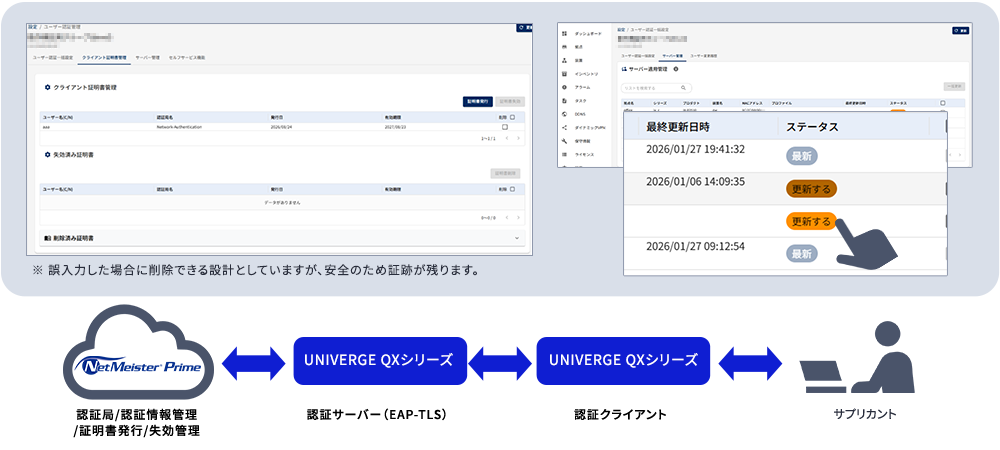
クライアント証明書の失効
紛失PCや退職者のアクセス権をすぐに無効化することができるため、セキュリティリスクを低減することができます。
- 発行済みの証明書については、CRL(証明書失効リスト)によって管理することができます。
- 更新するボタンからCRLを配布し、証明書の失効状態を各装置に反映することができます。
NGN閉域網コントロール機能のUNIVERGE QXシリーズ子機対応閉域網でもUNIVERGE IX-Rシリーズ/ UNIVERGE QXシリーズをクラウド管理
セキュリティの関係でインターネット(IPv4)に接続することができないお客さま環境でもNGN閉域網内でUNIVERGE IX-Rシリーズと一部のUNIVERGE QX-S/QX-WシリーズをNetMeisterで一元管理することができます。
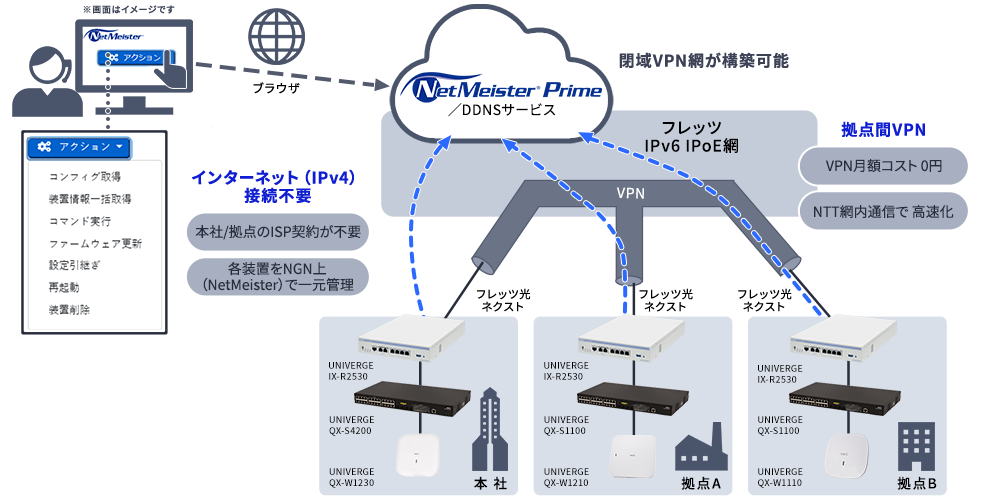
- 既存のNGN閉域網コントロール機能の注意点などは、NetMeister操作ガイド「NGN閉域網で装置を操作する」をご確認ください。
 NGN閉域網で装置を操作する(NetMeister 操作ガイドへ)
- リモートログイン、ダイナミックVPN設定、URLオフロード、アプリケーション解析、イベントログ送信機能、定期ログ取得、アラームログ取得、ファイル管理機能、パケットキャプチャ機能、NetMeister AI機能、NetMeister DNSセキュリティ機能は利用不可
- 本機能の親機はUNIVERGE IX-Rシリーズのみ
※ UNIVERGE IXシリーズ、UNIVERGE WAシリーズ、Agater AGシリーズの親機は対象外 - 親機に加え、子機も有償化が必要
- 対応している一部のUNIVERGE QX-S/QX-WシリーズはUNIVERGE IX-RシリーズとIPv4で通信し、UNIVERGE IX-RシリーズによるIPv6変換を介してNGN閉域網での通信を実現
NetMeister APIサービス対応ネットワーク運用の自動化
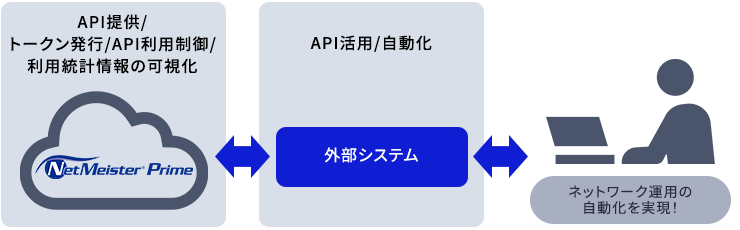
NetMeister APIサービス対応 ①
NetMeister APIは、既存のお客さま環境にある独自の監視システムなどと連携することで、ネットワーク運用を自動化できる仕組みを提供することができます。
利用の流れ:
-
NetMeister Primeライセンスの適用:
→API利用には対象グループへ NetMeister Prime ライセンスを適用いただく必要があります。 -
APIトークンの発行:
→NetMeister画面でトークン(X-Api-Key: xxxxx、X-Auth-Token:yyyyy)を発行します。 -
APIプログラムの設定:
→発行したトークンをプログラムや監視システムに設定します。 -
APIの実行:
→APIを実行し、情報取得や外部システムとの連携が可能です。
NetMeister APIサービス対応 ②
従来では手作業で行っていた作業を自動化し、ネットワーク運用の負荷軽減を実現します。
<できること>
- 拠点・装置:一覧取得・登録・編集・削除
→資産管理の効率化 - アラーム:一覧取得・アラーム解除
→障害の早期発見や通知自動化 - メトリクス/無線メトリクス:CPU・トラフィック・無線統計の取得
→統計情報の可視化や自動分析 - タスク:任意コマンド実行(設定/表示) ※設定/表示コマンド以外は非対応
→作業の標準化・迅速化を実現し、ネットワーク運用工数を削減 - オフロード:グループのオフロード設定を登録・取得
→既存の運用システムと連携しながら通信制御や設定管理を効率化
- ※NetMeister Partner Portal ServiceのAPIは、NetMeister Primeで提供するAPIよりも機能が拡張されており、グループ全体の一括操作が可能な上、各種制限が緩和されています。
<ご注意>
- 利用開始方法はNetMeister操作ガイドに掲載されるNetMeister API仕様書の項目をご確認ください。
- NetMeister APIの利用にはNetMeister Primeの有効化が必要です。
- NGN閉域網コントロール機能を利用している装置では利用することができません。
- NetMeister APIの仕様やレート制限等は予告なく変更する場合があります。
NetMeister APIサービス対応 ③
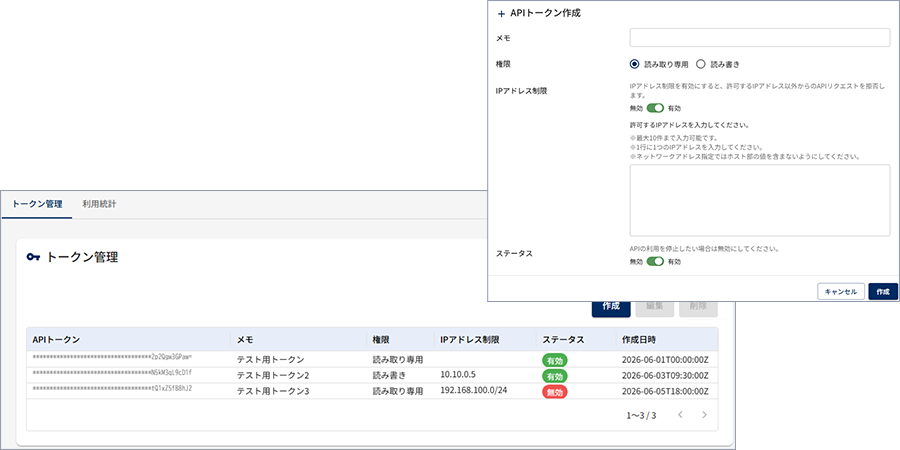
グループトークンでは、用途ごとの権限制御とIPアドレス制限により、安全なAPI連携を実現します。
- 有償化グループにAPIのメニューを追加し、トークン管理画面を実装
- トークンはローテーションを考慮して4つまで生成することができます。
- 権限制御
- AIなどの活用に備えて権限制御(読み取り専用/読み書き)が可能です。
- IPアドレス制限
- 接続元IPアドレスを制限することでAPIへのアクセスを制限することができます。
NetMeister APIサービス対応 ④
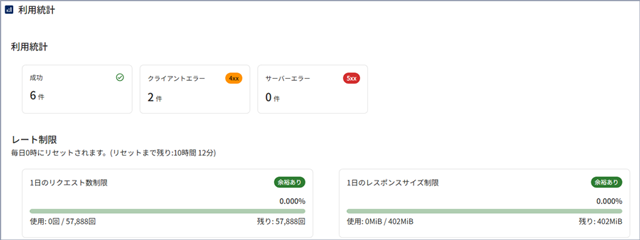
API利用状況を可視化し、運用改善とトラブルの未然防止を実現します。
- 利用統計収集機能
- リクエスト数、成功数(応答サイズ)、失敗数、レート制限などを集計することができます。
その他 現行機能の使い勝手向上
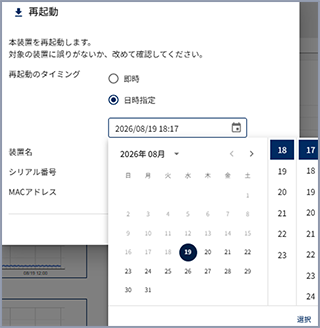
- 再起動時刻指定機能
- 装置ごとに再起動を時刻指定することができます。
事前にスケジューリングすることができるため、お客さまの都合の良いタイミングで再起動することができます。
- 装置ごとに再起動を時刻指定することができます。
- ※NetMeister Primeの場合は、現在時刻の10分後から365日先までを指定することができますが、無償でお使いの場合は最大指定範囲が60日間になりますのでご注意ください。
- デバイスマップ編集におけるカスタム権限の追加
- 特定のユーザーに対して、デバイスマップの編集のみを許可し、装置設定変更を禁止するというような権限付与を行うことで安全に最新のネットワーク構成情報を運用することができます。
- コマンド一括実行改善
- 実行可能数の上限(300)をなくし、一度に実施したい装置すべてにコマンドを実行できます。
300以上の機器に対してコマンド一括実行を行う際の手間を省くメリットがあります。
また、全件実行後、実行結果の一覧表をCSV形式でダウンロードして取得することができるため、結果を分かりやすく可視化することができます。
- 実行可能数の上限(300)をなくし、一度に実施したい装置すべてにコマンドを実行できます。
- ゼロタッチプロビジョニングのUI改善
以下の一括設定の上限を100件から2,000件に拡張します。大型案件における装置展開を効率化します。また、以下の画面に検索機能を追加します。大量のコンフィグ情報などから目的の情報をすぐに見つけることができます。- プロビジョニング設定の一括登録/一括編集/一括削除
- 登録待ち装置の一括追加
- コンフィグの登録
- コンフィグ一括作成
- コンフィグ一覧画面
- コプロビジョニング設定の追加/編集画面の登録待ち装置一覧およびコンフィグ一覧
- コンフィグの定期バックアップの設定欄の変更
- すべての拠点共通の設定と拠点ごとの設定を行うことができます。同時に設定した場合は、拠点ごとの設定が優先されます。すべての拠点共通の設定を優先したい場合は、「すべての設定を優先する」にチェックを入れてください。
- ※当該機能をご利用中のお客さまは、Ver18で「すべての設定を優先する」にチェックが入ります。動作は従来から変更ございません。
- インベントリの全拠点対応/デバイスリストのCSV出力対応
- 全拠点のネットワーク機器・接続端末を一元的に把握できるため、資産管理・棚卸しの効率を向上できます。
- NetMeister Primeライセンス更新促進
- メール通知している内容をダッシュボードで目立つように表示します
NetMeister Primeライセンスの更新期限を可視化し、更新漏れを防ぎます。
- メール通知している内容をダッシュボードで目立つように表示します
2026年9月24日 NetMeister Ver 18.0 をリリースしました
NetMeister 関連商品


NetMeisterは、こんなお悩みをお持ちの、こんな方におすすめします!